
connexta Security Day Oldenburg 2026 | by BASYS Brinova
IT-Netzwerk unter Beobachtung – Cyberrisiken frühzeitig erkennen und abwenden.
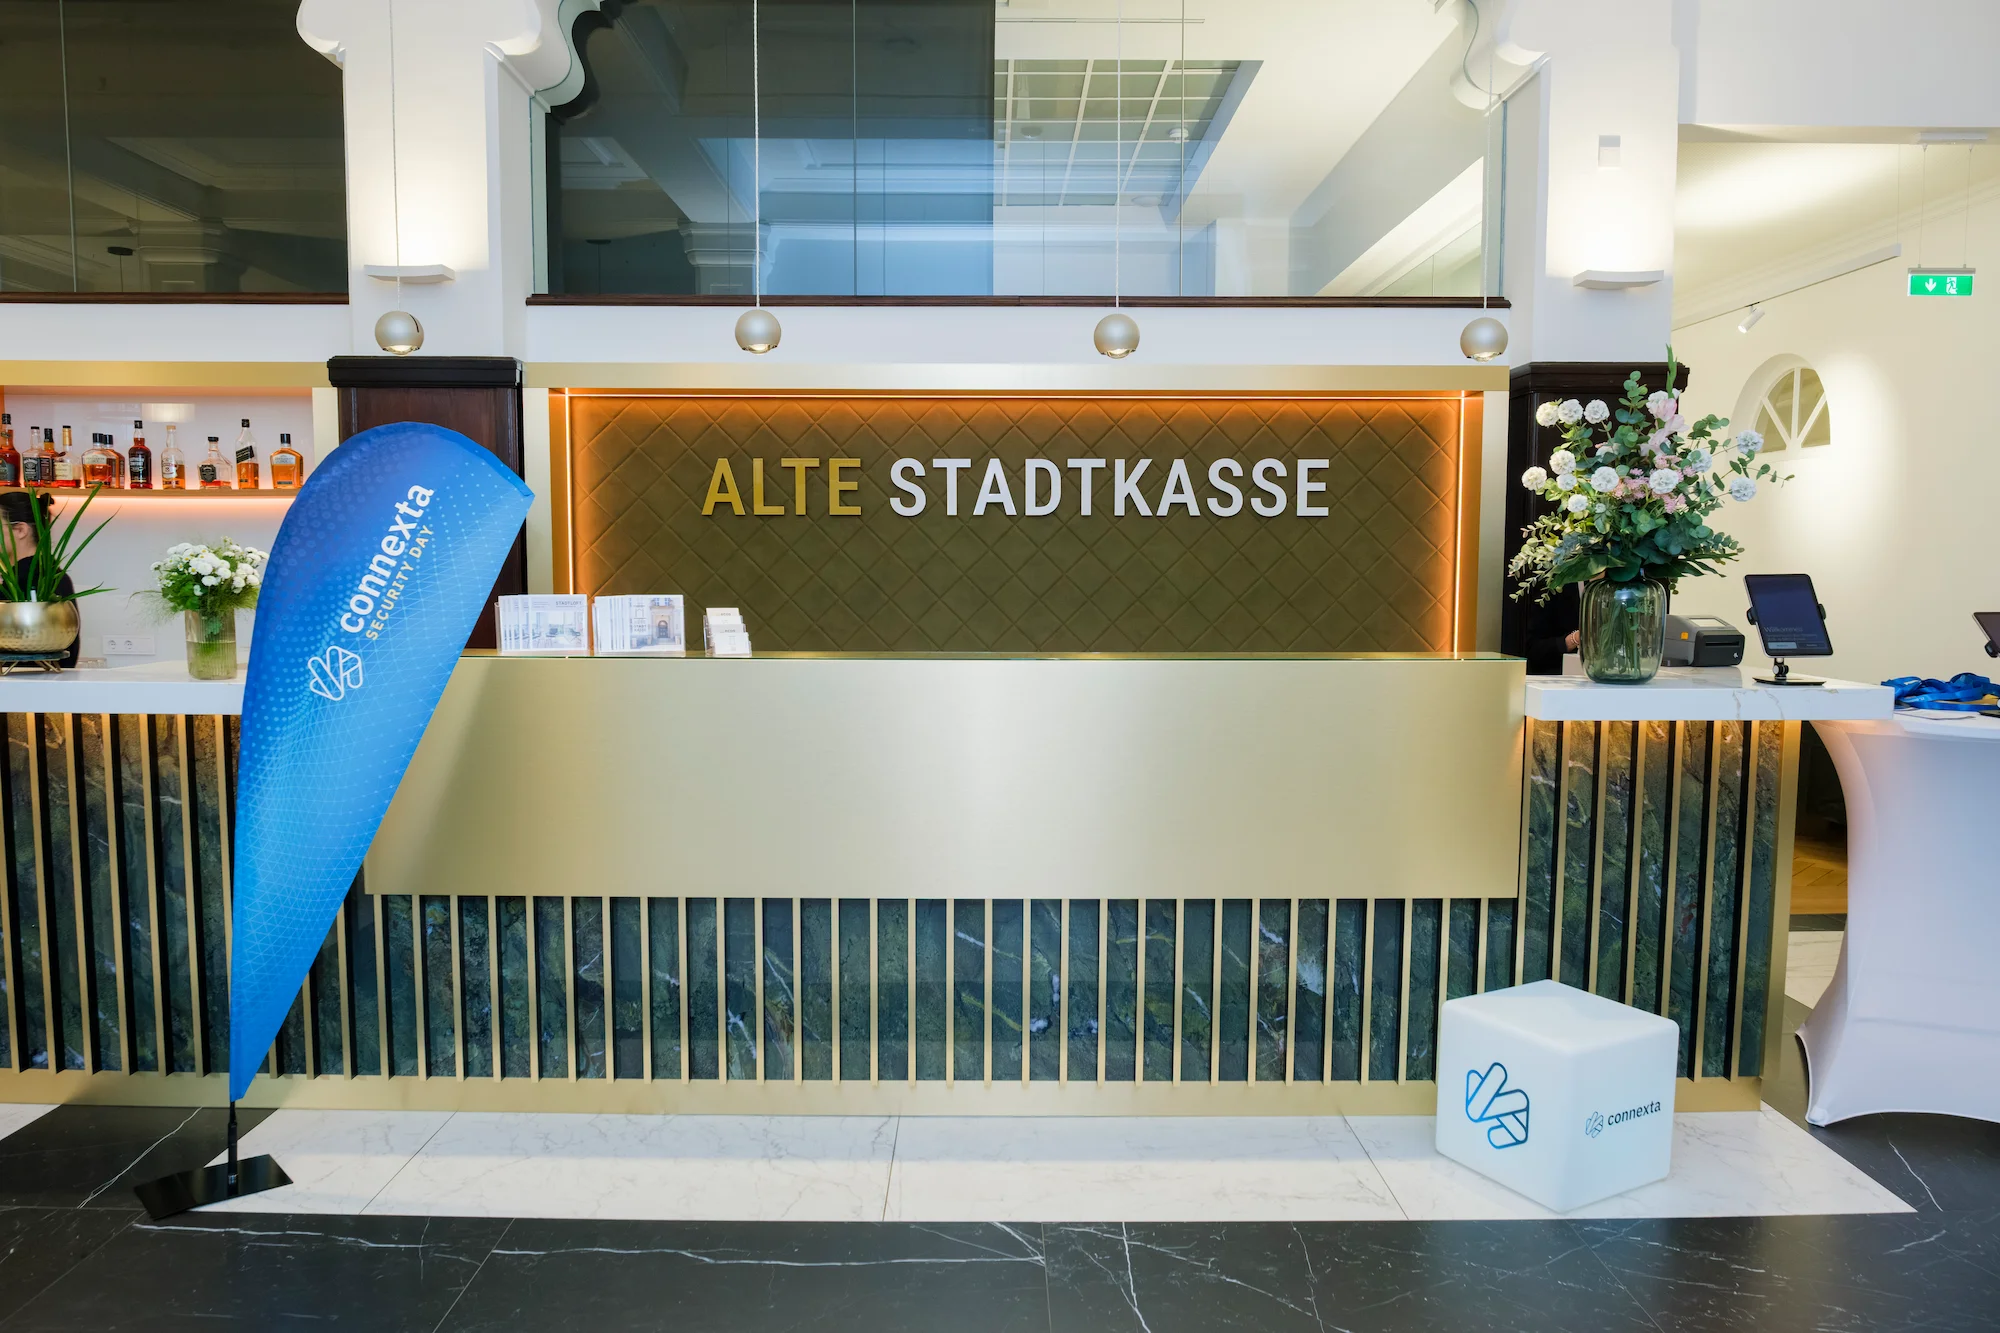
Alte Stadtkasse
Diese Veranstaltung hat bereits stattgefunden
Recap des connexta Security Day Oldenburg 2026
Cyberrisiken früh erkennen. Handlungsfähig bleiben.
Beim connexta Security Day Oldenburg 2026 by BASYS Brinova stand die Frage im Mittelpunkt, wie Unternehmen Cyberrisiken frühzeitig erkennen, sinnvoll priorisieren und ihre Reaktionsfähigkeit stärken können.
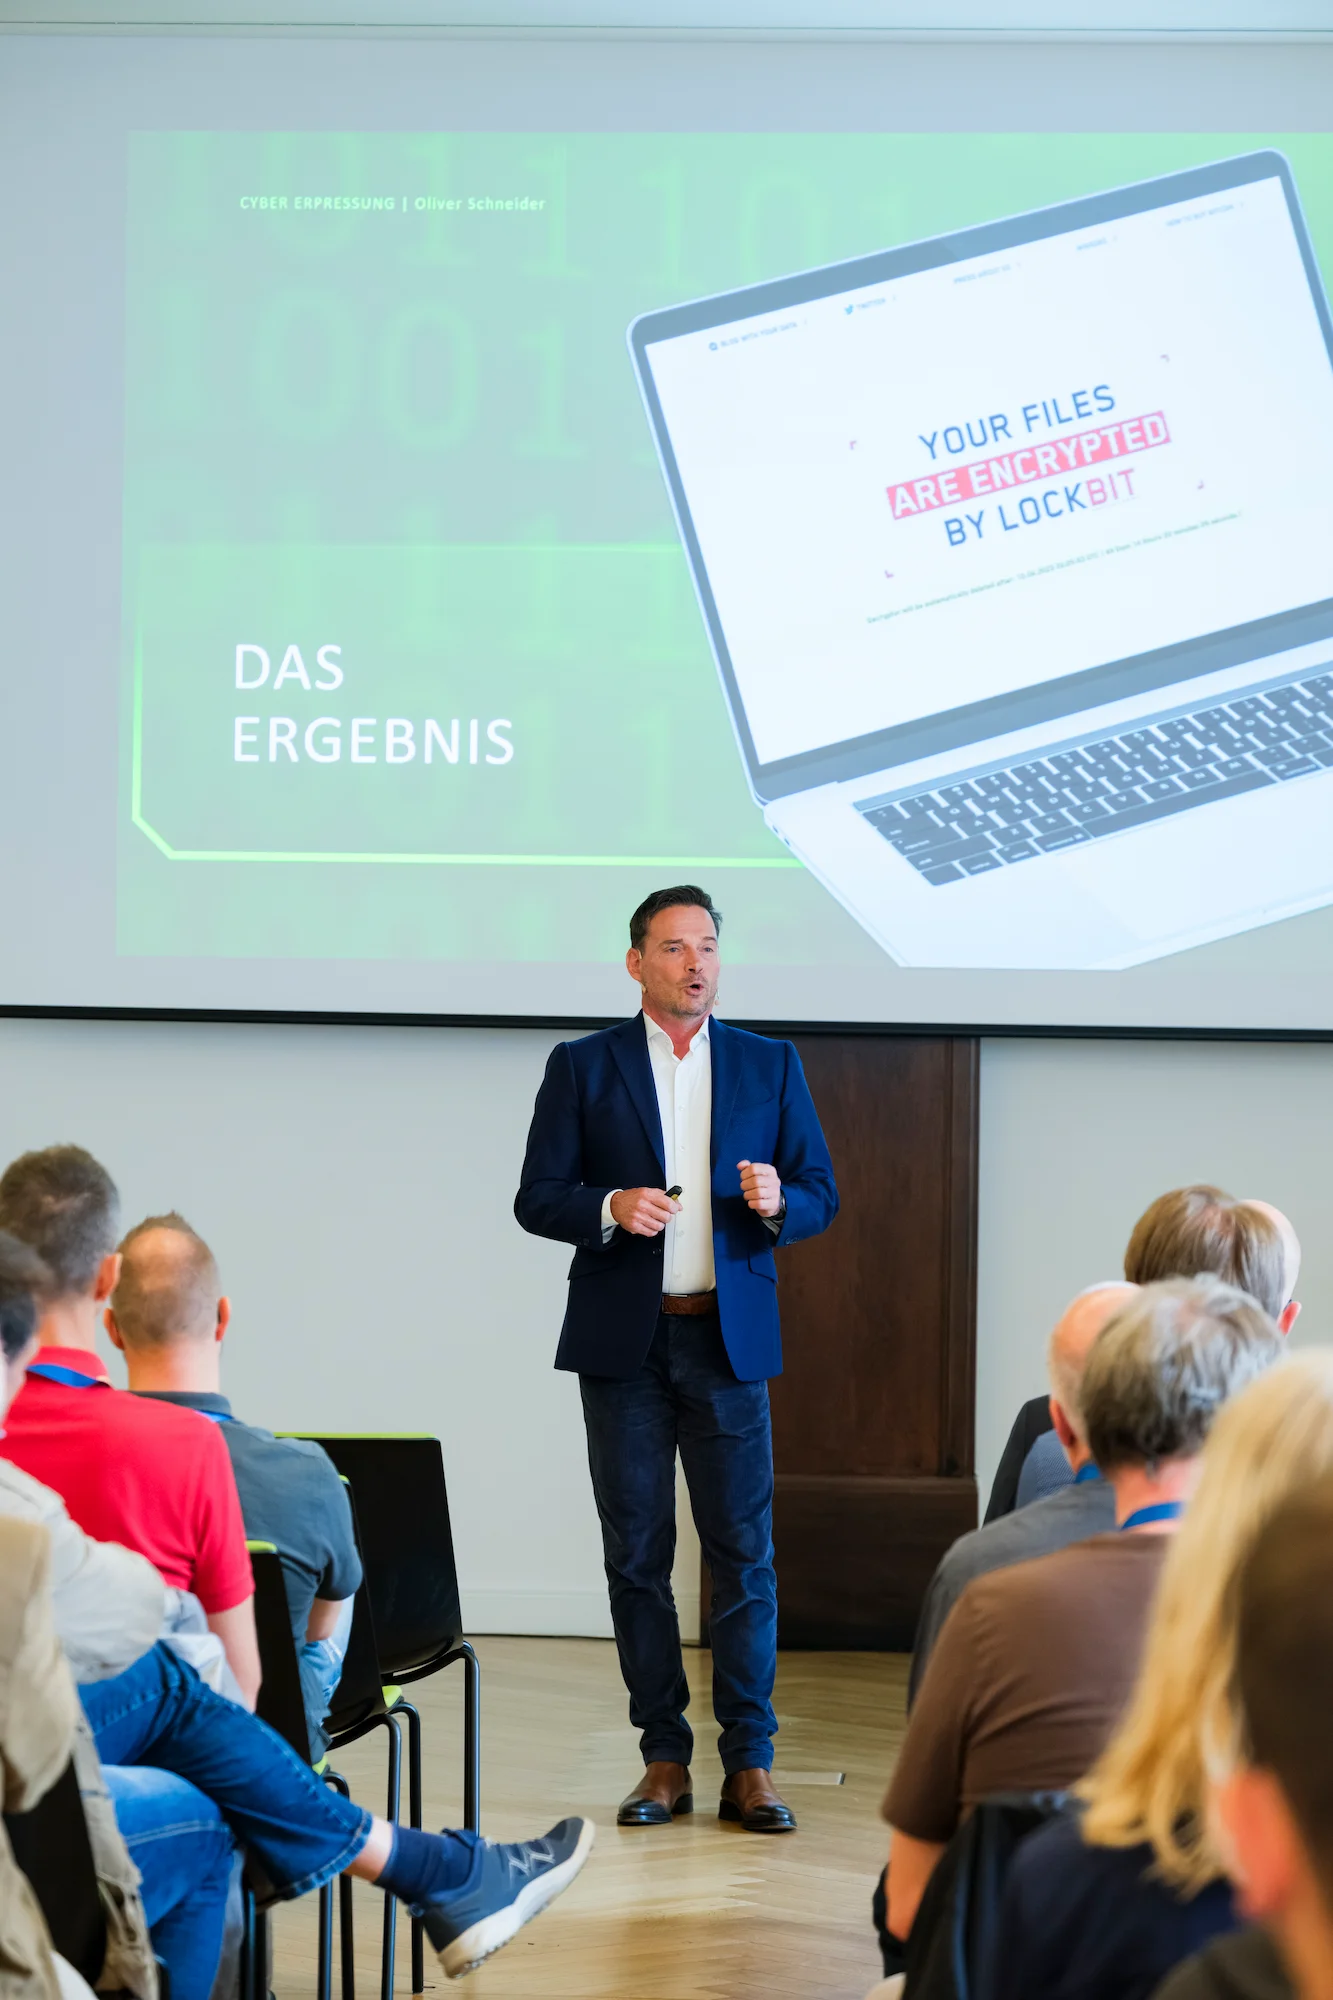
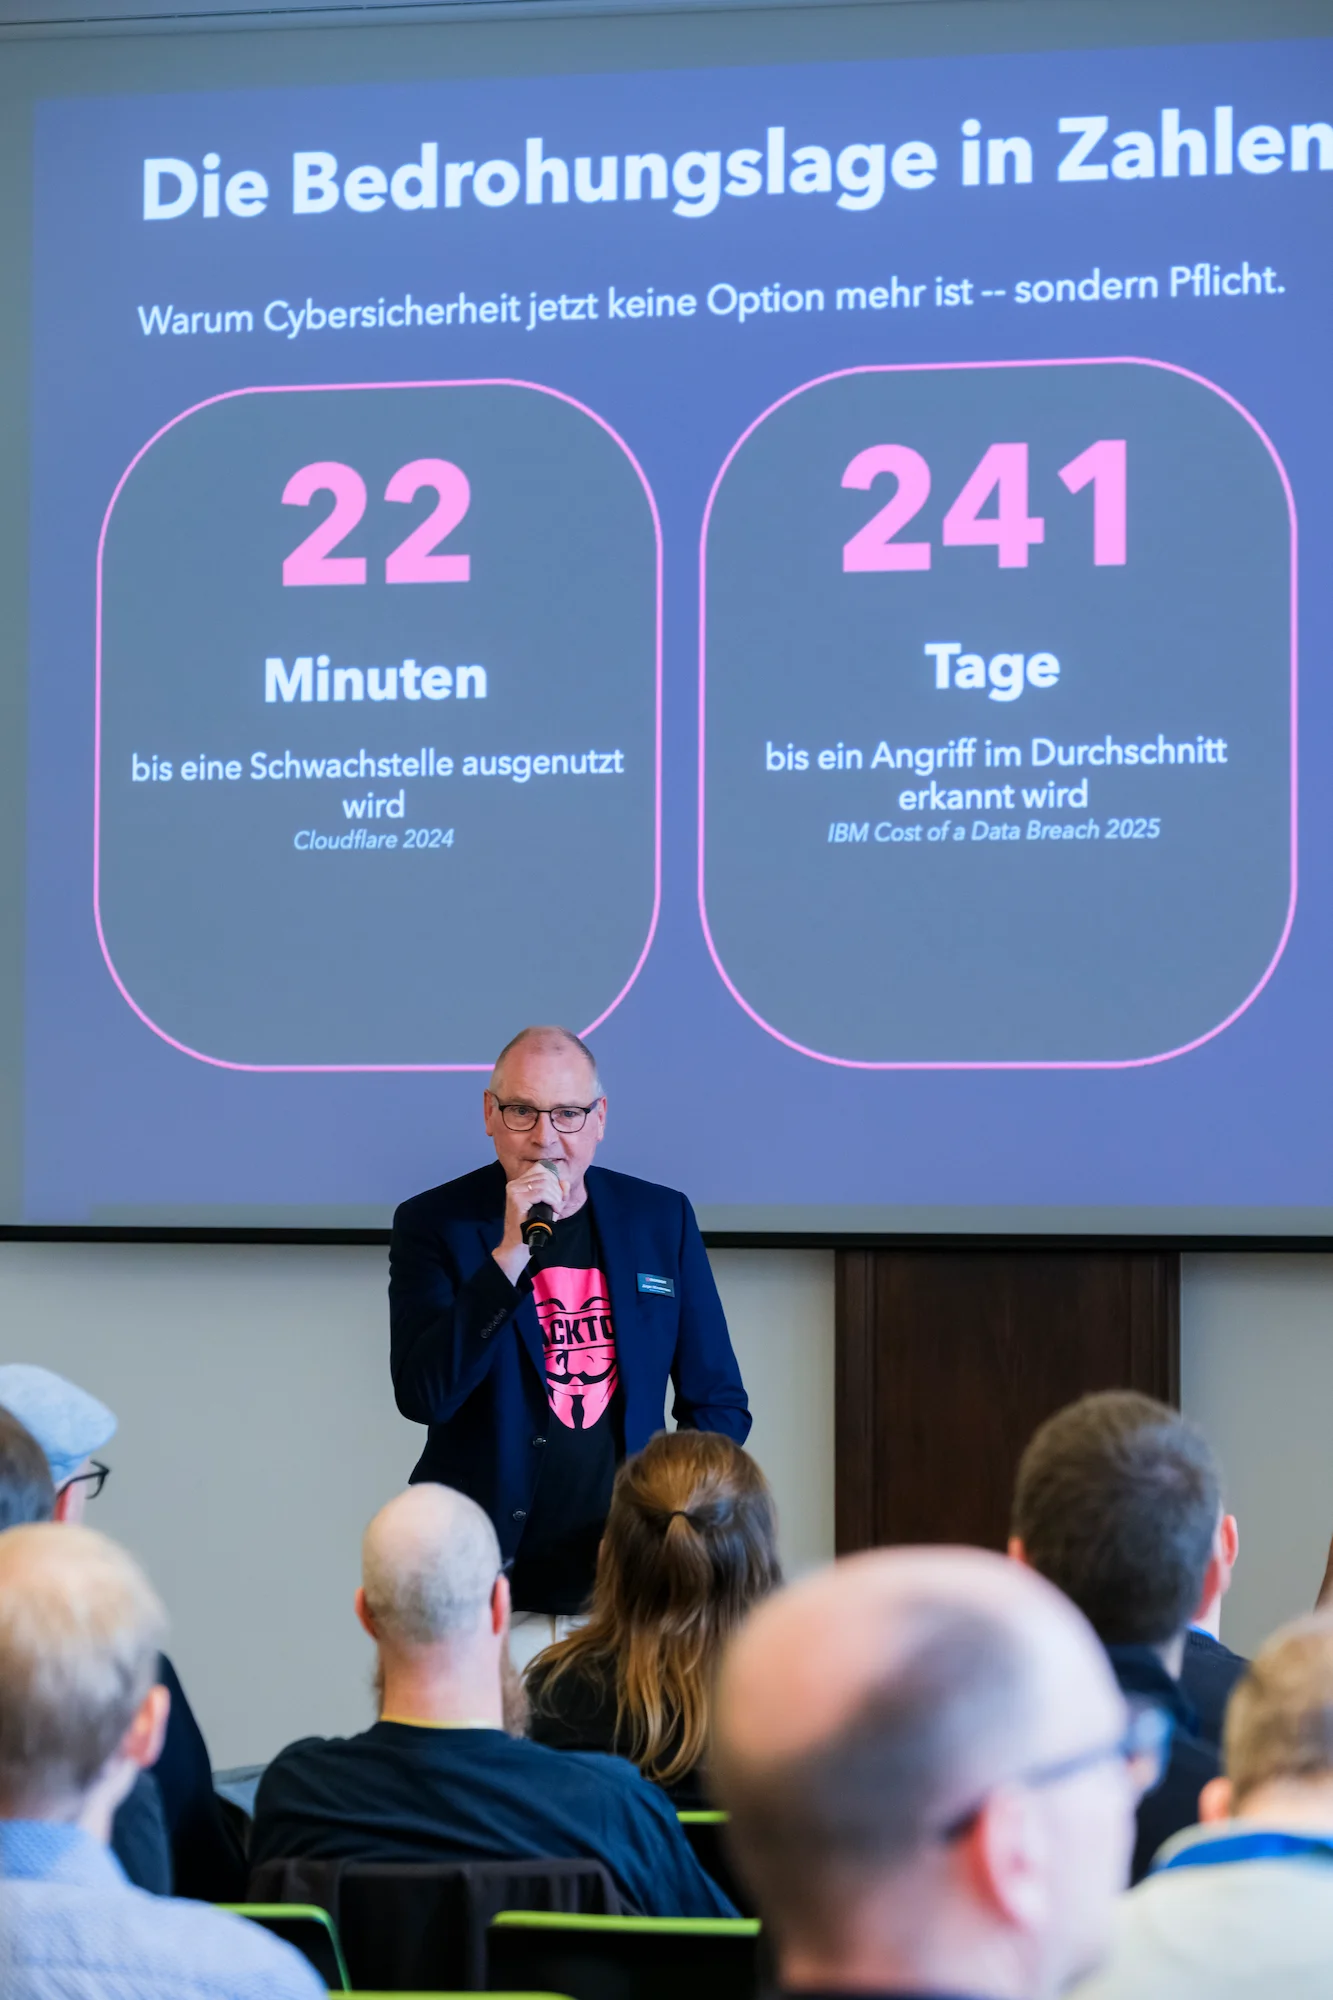
Die Keynote zur Cyber-Erpressung zeigte, wie schnell aus einem technischen Sicherheitsvorfall eine unternehmerische Krise werden kann. Oliver Schneider, Experte für Krisenmanagement bei Cyber-Erpressungen, gab Einblicke in reale Krisensituationen und zeigte, worauf Unternehmen im Ernstfall vorbereitet sein sollten. Die weiteren Beiträge richteten deshalb den Blick bewusst auf die Zeit davor: auf Angriffsflächen und Schwachstellen, kontinuierliche Sicherheitsbewertungen, moderne Detection-&-Response-Ansätze und die Frage, wie sich Security-Aufgaben auch bei begrenzten internen Ressourcen verlässlich organisieren lassen.
Gemeinsam mit Enginsight, Sophos, NoSpamProxy, Microsoft und Experten aus der connexta Group verband BASYS Brinova technische Perspektiven mit konkreten Ansätzen für einen sicheren und resilienten IT-Betrieb.
Event Summary zum Download
Alle Highlights und Erkenntnisse des Events in einem kompakten Summary
Sie sehen gerade einen Platzhalterinhalt von HubSpot. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenVom Impuls zum nächsten Schritt
Was Unternehmen jetzt prüfen sollten
Der Security Day hat gezeigt: Wirksame Cybersecurity entsteht nicht durch eine einzelne Lösung. Sie verbindet technische Schutzmaßnahmen mit kontinuierlicher Transparenz, klaren Verantwortlichkeiten und vorbereiteten Abläufen. Für Unternehmen lohnt sich deshalb ein strukturierter Blick auf die eigene Ausgangslage:
Transparenz schaffen: Welche Systeme, Dienste und Zugänge bilden die aktuelle Angriffsfläche?
Prioritäten setzen: Welche Schwachstellen und Risiken haben den größten Einfluss auf kritische Prozesse?
Monitoring prüfen: Werden relevante Signale erkannt, bewertet und mit klaren Reaktionswegen verbunden?
Ernstfall vorbereiten: Sind Eskalation, Incident Response, Backup und Wiederanlauf praktisch vorbereitet?
Sie möchten wissen, wo Ihre IT-Security aktuell steht und welche Maßnahmen sinnvoll als Nächstes anstehen?
Die wichtigsten Erkenntnisse
Sicherheit braucht Sichtbarkeit, Priorisierung und Reaktionsfähigkeit
Die eigene Angriffsfläche kennen
Ein funktionierender IT-Betrieb ist nicht automatisch ein sicherer IT-Betrieb. Entscheidend ist auch, welche Systeme und Dienste erreichbar sind, wo Schwachstellen oder Fehlkonfigurationen bestehen und wie sich die eigene Angriffsfläche verändert.
Risiken kontinuierlich bewerten
Neue Schwachstellen entstehen laufend. Deshalb geht es nicht darum, möglichst viele Findings zu erzeugen, sondern relevante Risiken zu erkennen, einzuordnen und die richtigen Maßnahmen zu priorisieren.
Angriffe früh erkennen und reagieren
EDR, XDR, SIEM und Managed Detection & Response helfen dabei, sicherheitsrelevante Signale zusammenzuführen. Entscheidend ist jedoch, aus Auffälligkeiten konkrete Reaktionen abzuleiten und dafür klare Eskalations- und Verantwortungswege zu schaffen.
Wiederherstellung mitdenken
Auch gute Schutzmaßnahmen können Vorfälle nicht vollständig verhindern. Überwachte Backups, vorbereitete Wiederanlaufprozesse und definierte Zuständigkeiten gehören deshalb ebenso zu einer resilienten Sicherheitsstrategie.
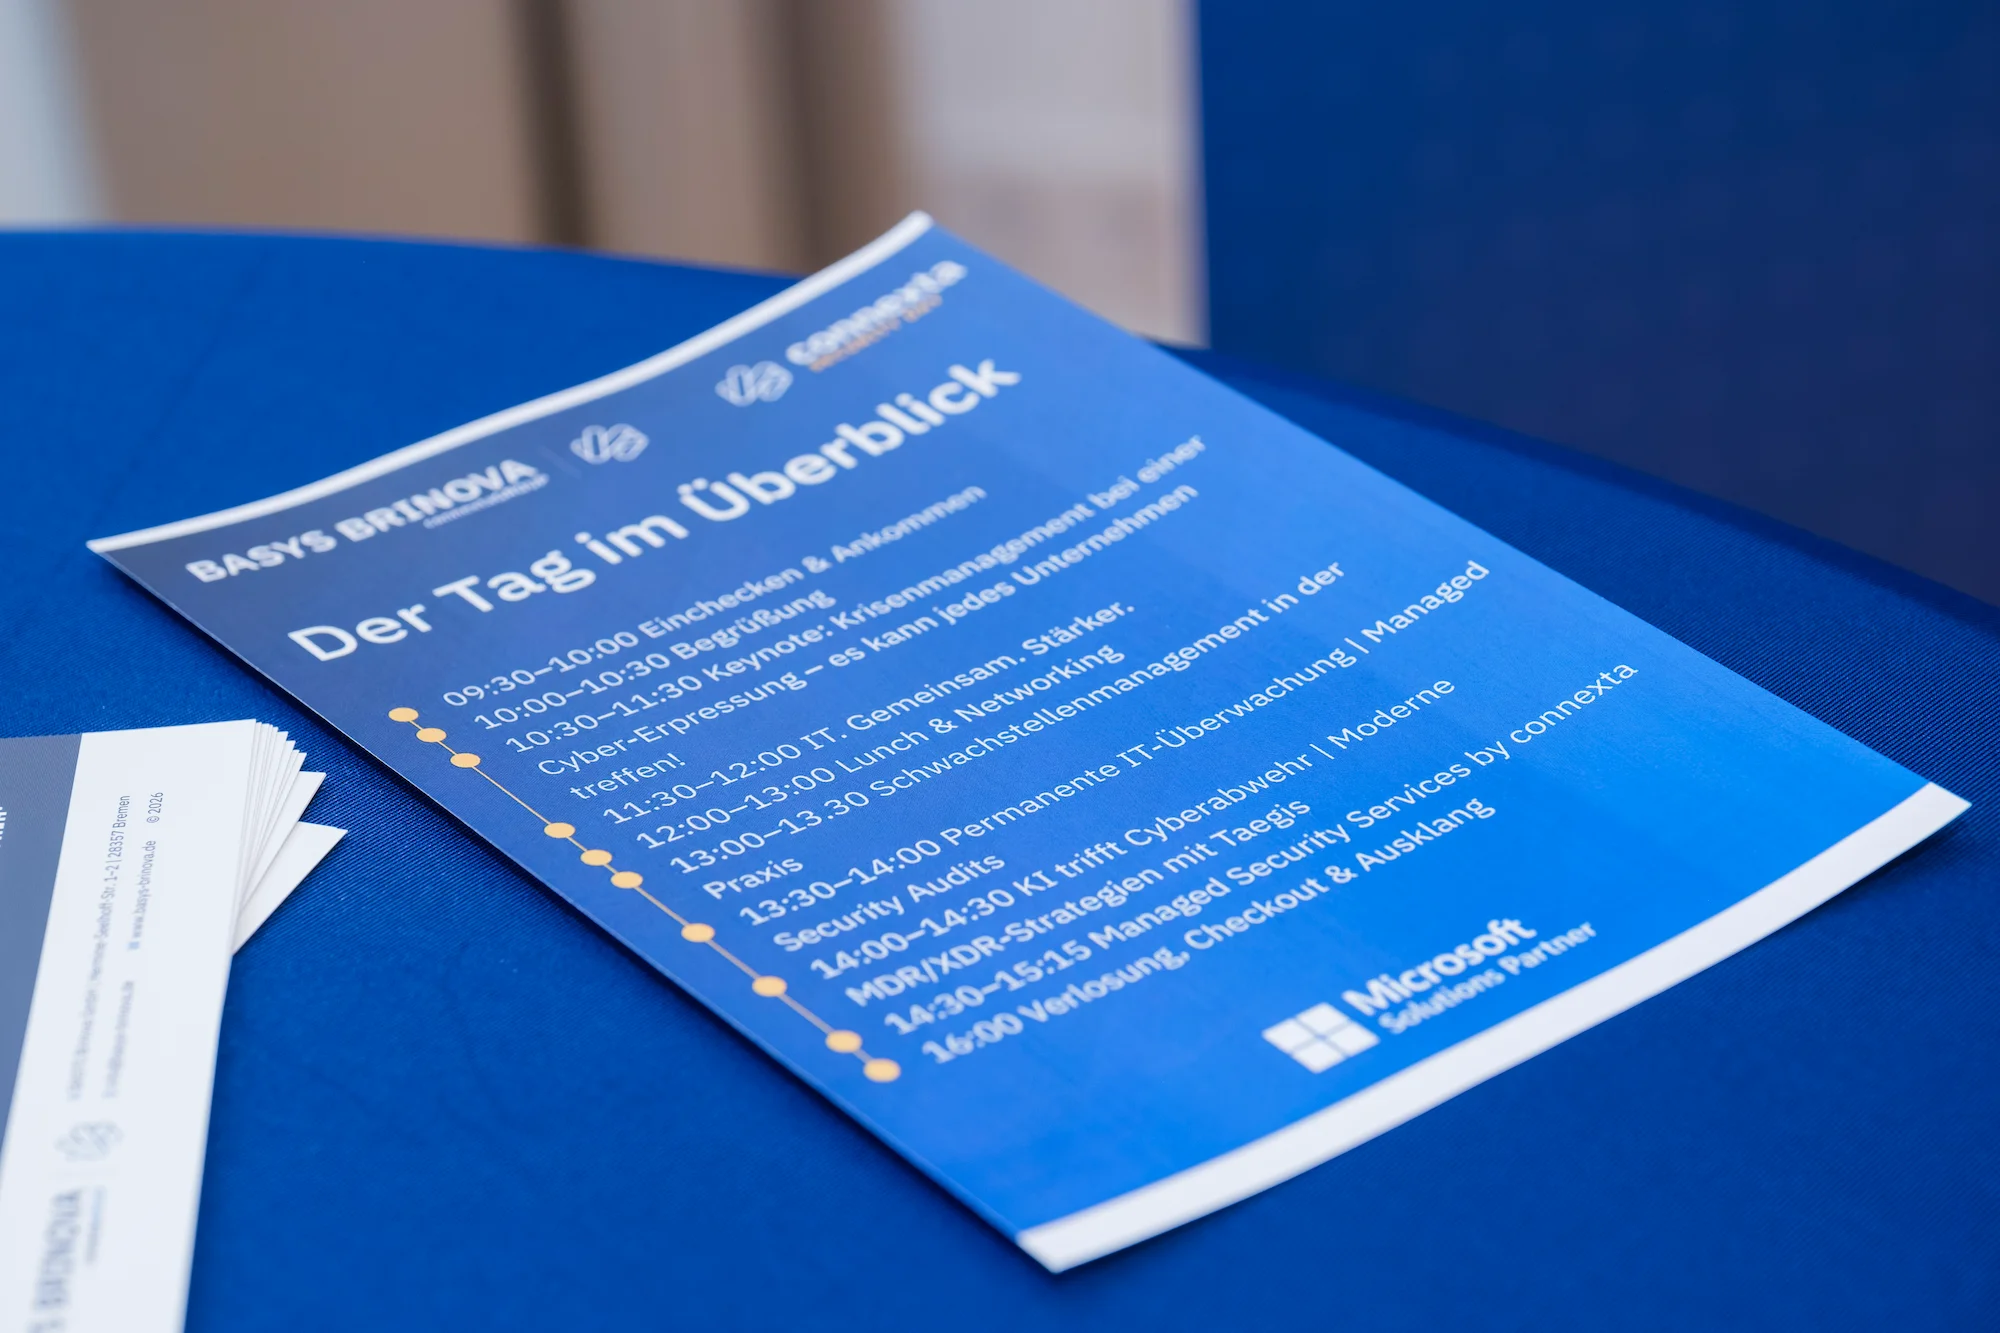
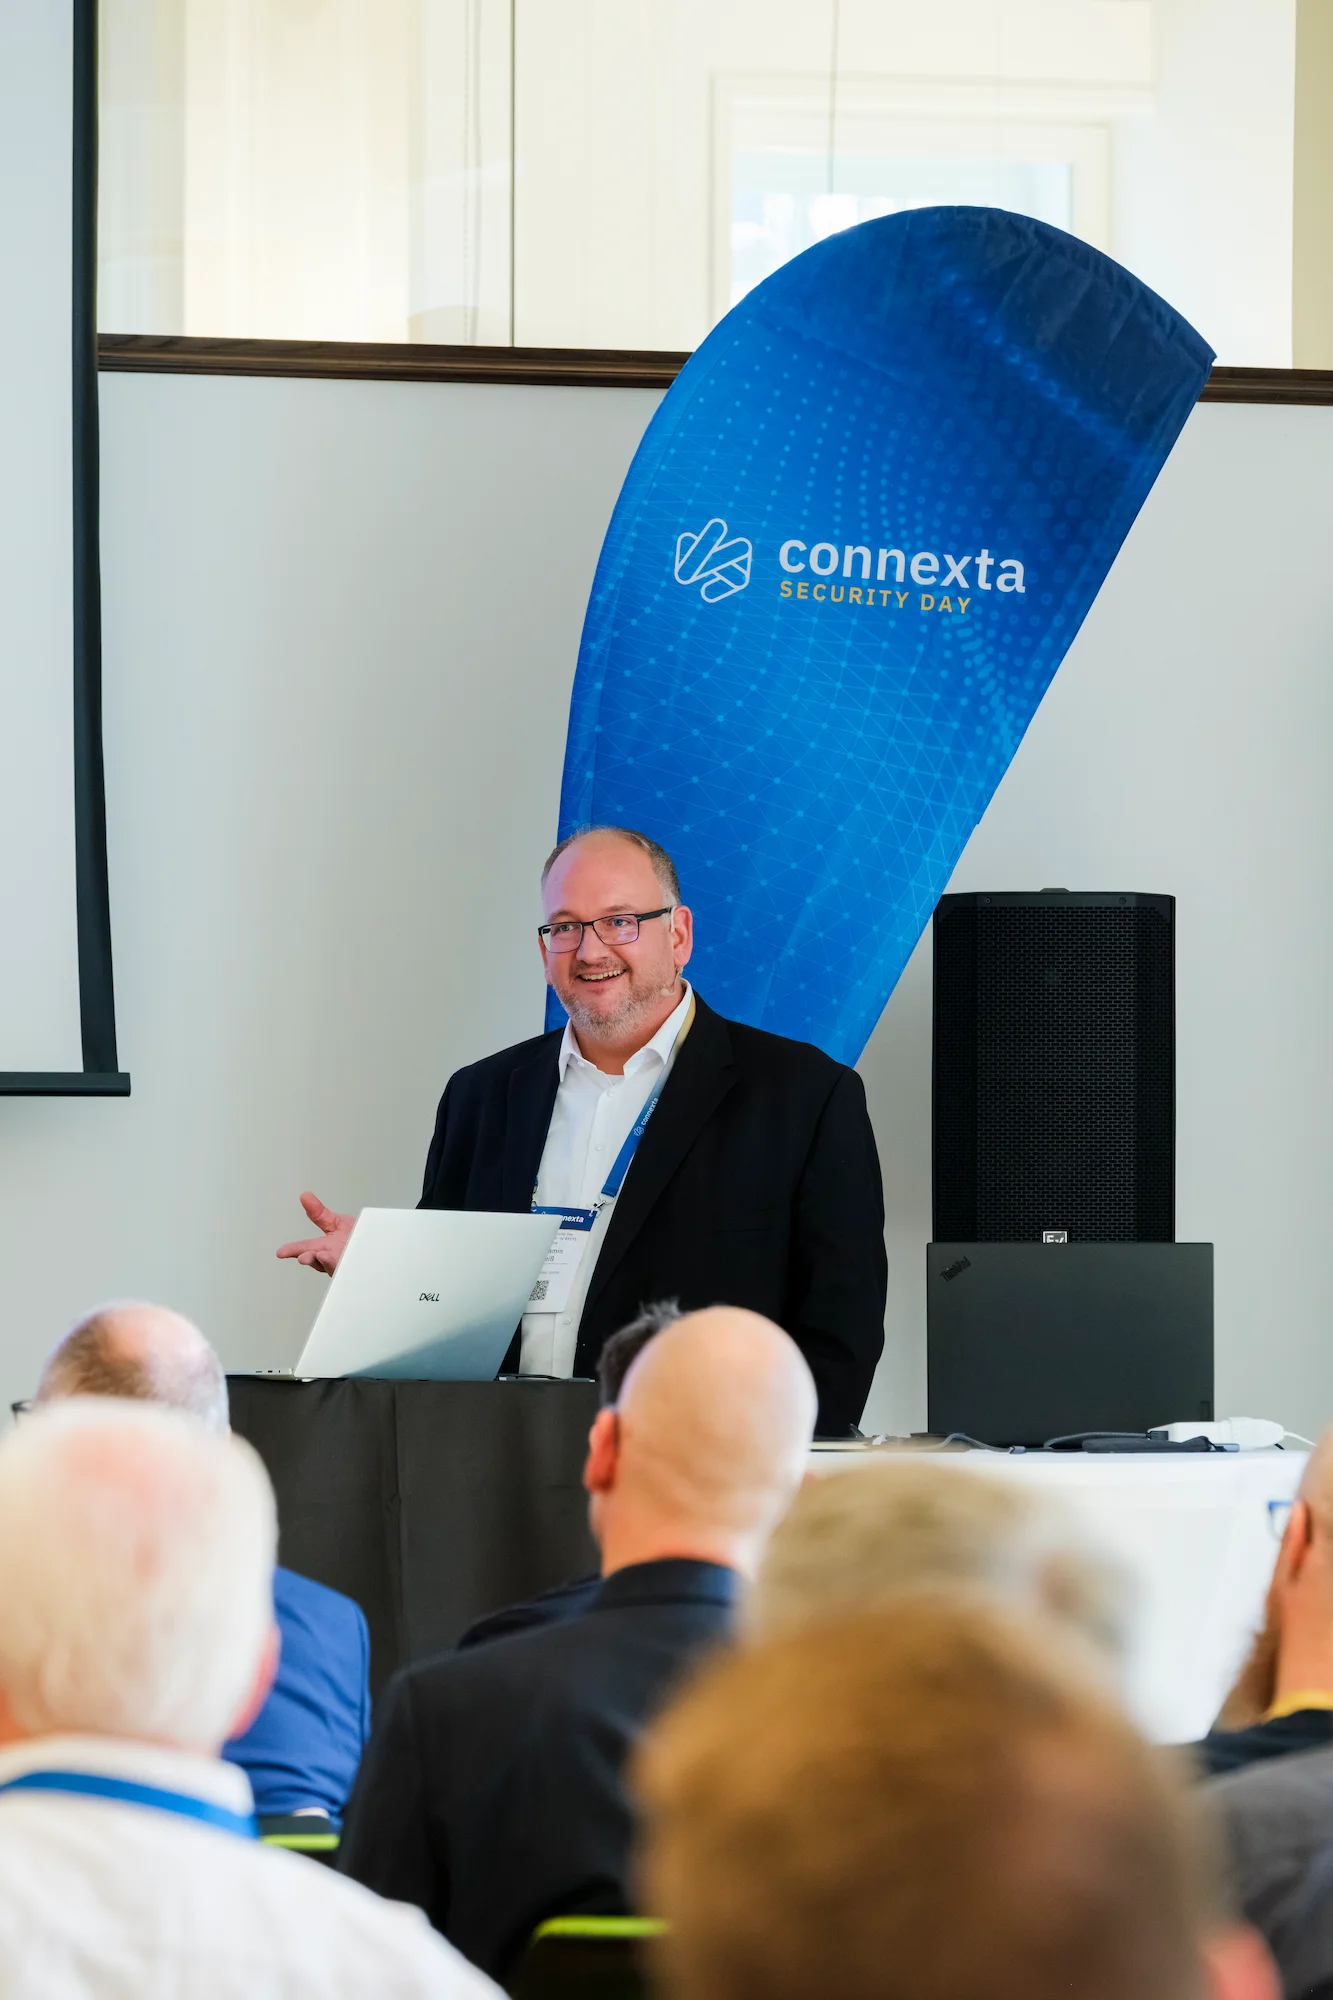
Das war der connexta Security Day 2026 in Paderborn
Ein Tag voller Insights, Austausch und spannender Live-Erlebnisse
Starke Partner für digitale Resilienz
Expertise aus Infrastruktur, Security, ISMS und KI

Im Fokus stehen sichere und verfügbare IT-Infrastrukturen, leistungsfähige Netzwerke sowie passende Lösungen für Cloud, Storage und Virtualisierung – ergänzt durch Beratung und Services für einen stabilen und zuverlässigen IT-Betrieb.

Im Fokus stehen sichere IT-Services aus eigenen Rechenzentren in Deutschland, leistungsfähige Private-Cloud- und Hosting-Lösungen sowie Managed Services für einen zuverlässigen, souveränen und skalierbaren IT-Betrieb.
neam verantwortet Informationssicherheit, ISMS und regulatorische Umsetzung – insbesondere NIS2-Readiness, Nachweisbarkeit, Rollen/Prozesse sowie BCM- und Notfallmanagement.
Branchenübergreifend für Wirtschaft & Verwaltung
Die connexta Security Days richten sich gleichermaßen an mittelständische Unternehmen und öffentliche Organisationen. Der gemeinsame Nenner: steigender Regulierungsdruck, begrenzte Ressourcen, eine hohe Abhängigkeit von stabilen IT-Strukturen und eine zunehmend dynamische Bedrohungslage.
Ideal für Verantwortliche folgender Themenbereiche:
IT & Security: IT-Leitung, CISO, ISB, Admin- und Security-Teams
Digitalisierung & Betrieb: Infrastruktur, Cloud, Workplace und hybride IT-Umgebungen
Governance & Risiko: Compliance, Datenschutz, Risikomanagement sowie Provider- und Lieferantensteuerung
KI & Cybersecurity: Erkennung, Automatisierung, Entlastung und Bewertung konkreter Use Cases
IT- und Security-Interessierte: Entwicklungen einordnen, Erfahrungen austauschen und Kontakte knüpfen
Fazit
„Cyberresilienz zeigt sich im Ernstfall. Geschaffen wird sie vorher.„
FAQ – Häufige Fragen rund um die Security Days
Melden Sie sich einfach über unser Anmelde-Formular an. Alle weiteren Informationen folgen im Anschluss.
Für IT-Leitung, Infrastruktur- und Plattformverantwortliche, Security- und Compliance-Verantwortliche sowie Teams, die Hybrid-/Multicloud-Strategien, NIS2-Readiness, BCM/Notfallmanagement und KI-Fähigkeit zusammenbringen müssen – branchenübergreifend und standardoffen.
Nein. Partner sind themenspezifisch eingebunden, der Schwerpunkt liegt auf Praxis, Orientierung und Austausch.
Wir erstellen während der Veranstaltung Foto- und Videoaufnahmen. Diese nutzen wir für die Dokumentation sowie für unsere Öffentlichkeitsarbeit (z. B. Website, Social Media). Sie können der Aufnahme oder Veröffentlichung jederzeit widersprechen – melden Sie sich dafür bitte vor Ort bei unserem Team.